トロイの木馬の脅威と初期症状|PC乗っ取りを防ぐ駆除と最新対策
パソコンを起動した瞬間、けたたましいアラート音とともに「トロイの木馬に感染しました」という全画面警告が点滅する。あるいは、普段通りスマートフォンでウェブサイトを閲覧していただけなのに、突然画面が振動して「ウイルスを検出、今すぐサポートへ電話してください」と迫られる――こうしたトラブルに直面し、血の気が引くような恐怖を感じた経験を持つ人は少なくありません。
しかし、画面に大々的に表示される警告の多くが利用者のパニックを誘う「偽警告(サポート詐欺)」である一方で、本物のトロイの木馬は画面上に一切の警告を出さず、静寂の中で端末の奥深くへ侵入し、遠隔操作のバックドアを仕掛けていきます。警察庁サイバー警察局や情報処理推進機構(IPA)の2025年から2026年にかけた公表資料でも、気づかないうちに認証情報や生体データ、機密ファイルを外部のC2(コマンド&コントロール)サーバーへ抜き取られる被害が報告され続けています。本稿では、デジタルセキュリティの最前線で起きている侵入手口の実態、端末乗っ取りの微細な兆候、そして直面した際に命運を分ける確実な駆除手順を現場検証に基づいて解き明かします。
📌 【この記事の重要ポイントまとめ】
- 要点1:画面に突如現れる「トロイの木馬に感染」という大音量警告の9割以上はサポート詐欺のブラウザ偽画面であり、本物のトロイの木馬は警告を出さずに水面下で潜伏する。
- 要点2:感染経路は巧妙化しており、正規ソフトの偽アップデート、業務連絡を装った添付ファイル、AI生成による精巧なフィッシングサイトなどからシステム内部へバックドアを構築する。
- 要点3:感染が疑われる場合は即座にネットワーク(Wi-Fi・有線LAN)を切断し、セキュリティソフトによる完全スキャンやOS初期化を冷静に行うことが二次被害防止の鉄則となる。
【徹底解剖】トロイの木馬とウイルスの違いとは?無害を装う手口の原点
サイバーセキュリティの現場において、「ウイルスに感染した」と一括りにされがちな脅威ですが、厳密な技術定義においてトロイの木馬とウイルスの違いは明確に区別されます。両者の決定的な相違点は「自己増殖能力の有無」と「侵入のアプローチ」にあります。
古典的なコンピューターウイルスは、既存の正常なプログラムファイルに自らのコードを寄生させ、宿主となったファイルが実行されることで次々と他のファイルや端末へと自己増殖を繰り返します。いわば生物のウイルスと同じ挙動を示します。
これに対し、トロイの木馬は古代ギリシャのトロイア戦争で敵城内に運び込まれた木馬の伝説そのままに、「一見すると便利で無害なソフトウェア」の仮面を被って利用者を欺き、自発的にインストールさせるマルウェアです。それ単体で独立したプログラムとして動作し、他のファイルに寄生したりネットワーク経由で勝手に自己増殖したりすることはありません。その代わり、利用者の警戒心を巧みにすり抜け、OSの中枢へと招き入れられる点に最大の危険性があります。
マルウェア(悪意あるソフトウェア)の全体像において、トロイの木馬は攻撃者の目的を果たすための「輸送手段」や「足がかり」として機能します。ひとたび端末内に入り込めば、外部から遠隔操作を行うためのバックドア脆弱性を作り出し、後からランサムウェア(身代金要求型ウイルス)やスパイウェア、キーロガーといった凶悪なモジュールを次々と内部へダウンロードさせるプラットフォームと化すのです。
スマホやPCが突然乗っ取られる?恐るべき感染手口と初期症状の真相
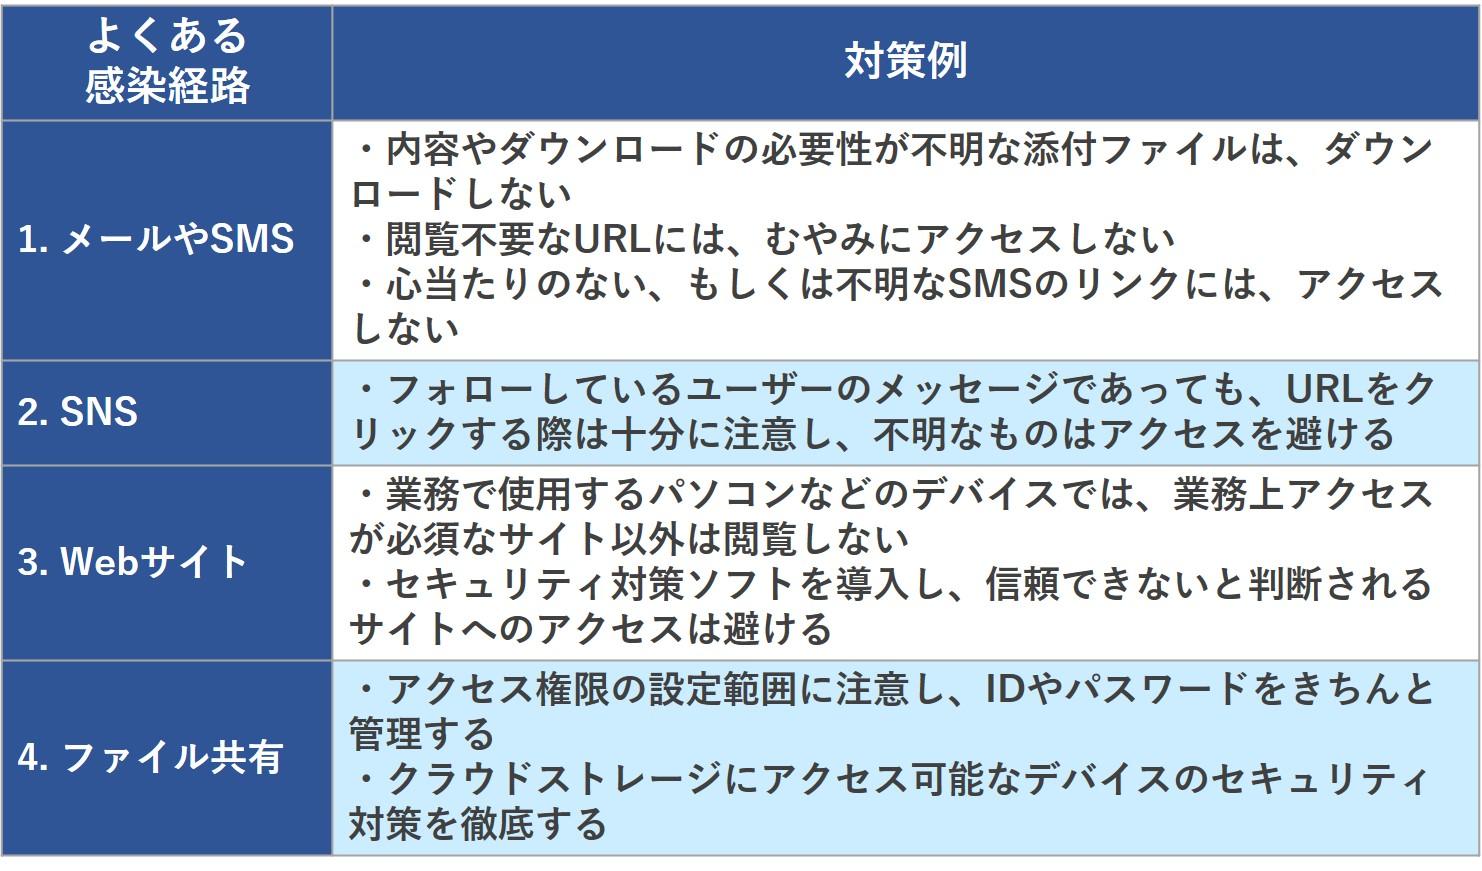
利用者が「何も怪しい操作はしていない」と主張する場合でも、攻撃者は日常の無防備な隙を狙って巧妙に罠を仕掛けています。現代におけるトロイの木馬感染経路は、もはや怪しげなアンダーグラウンドサイトの閲覧だけにとどまりません。
主流となっている侵入ルートには以下のようなものがあります。
- 業務連絡・公的機関を装った標的型メール:請求書、配送通知、行政手続き案内などを装ったWord・ExcelファイルやPDFに悪質なマクロやスクリプトを仕込み、開封時に外部から不正な本体をダウンロードさせる手口です。
- 正規ツールの偽配布サイト(検索連動型広告の悪用):PDF編集ソフト、動画再生プレイヤー、人気オンラインゲームのMODなどを検索した際、検索エンジンの広告枠に偽サイトを表示させ、改ざんされたインストーラーを実行させる手法です。
- 改ざんされた正規Webサイトからのドライブバイダウンロード:脆弱性を放置したWebサイトにアクセスしただけで、ブラウザやプラグインの弱点を突いてバックグラウンドで自動的に侵入されます。
本物のトロイの木馬が侵入した場合、攻撃者は潜伏期間をできる限り長く引き延ばそうとするため、明確な警告表示は行われません。しかし、システムのリソースや通信状況を注視すると、確実なパソコン乗っ取り兆候や固有のトロイの木馬症状が表層化します。
代表的な兆候として挙げられるのが、何気ない瞬間にパソコンのファンが異常な高回転で唸り声を上げる現象です。タスクマネージャーを確認すると、見慣れないプロセス名(あるいは正規プロセスに偽装した英数字)がCPUやメモリを大量に消費しています。これは裏で暗号資産の不正マイニングが行われていたり、マルウェアが端末内の全ファイルを走査して外部へ送信したりしている典型的なサインです。
さらに、利用者が操作していないにもかかわらずWebカメラのアクセスランプが一瞬点灯する、ブラウザのデフォルト検索エンジンが勝手に変更されている、ログイン中のクラウドサービスから「見覚えのないIPアドレスや地域からのアクセス」を警告するメールが届くといった事象も、マルウェア遠隔操作(RAT:Remote Access Trojan)によって端末が乗っ取られている動かぬ証拠です。この段階に達すると、キー入力を監視するキーロガーによってIDやパスワード、クレジットカード情報が逐一抜き取られ、深刻な個人情報流出被害へと直結します。
【実態検証】「警告画面が消えない」恐怖の裏側|スマホ偽警告とサポート詐欺の手口
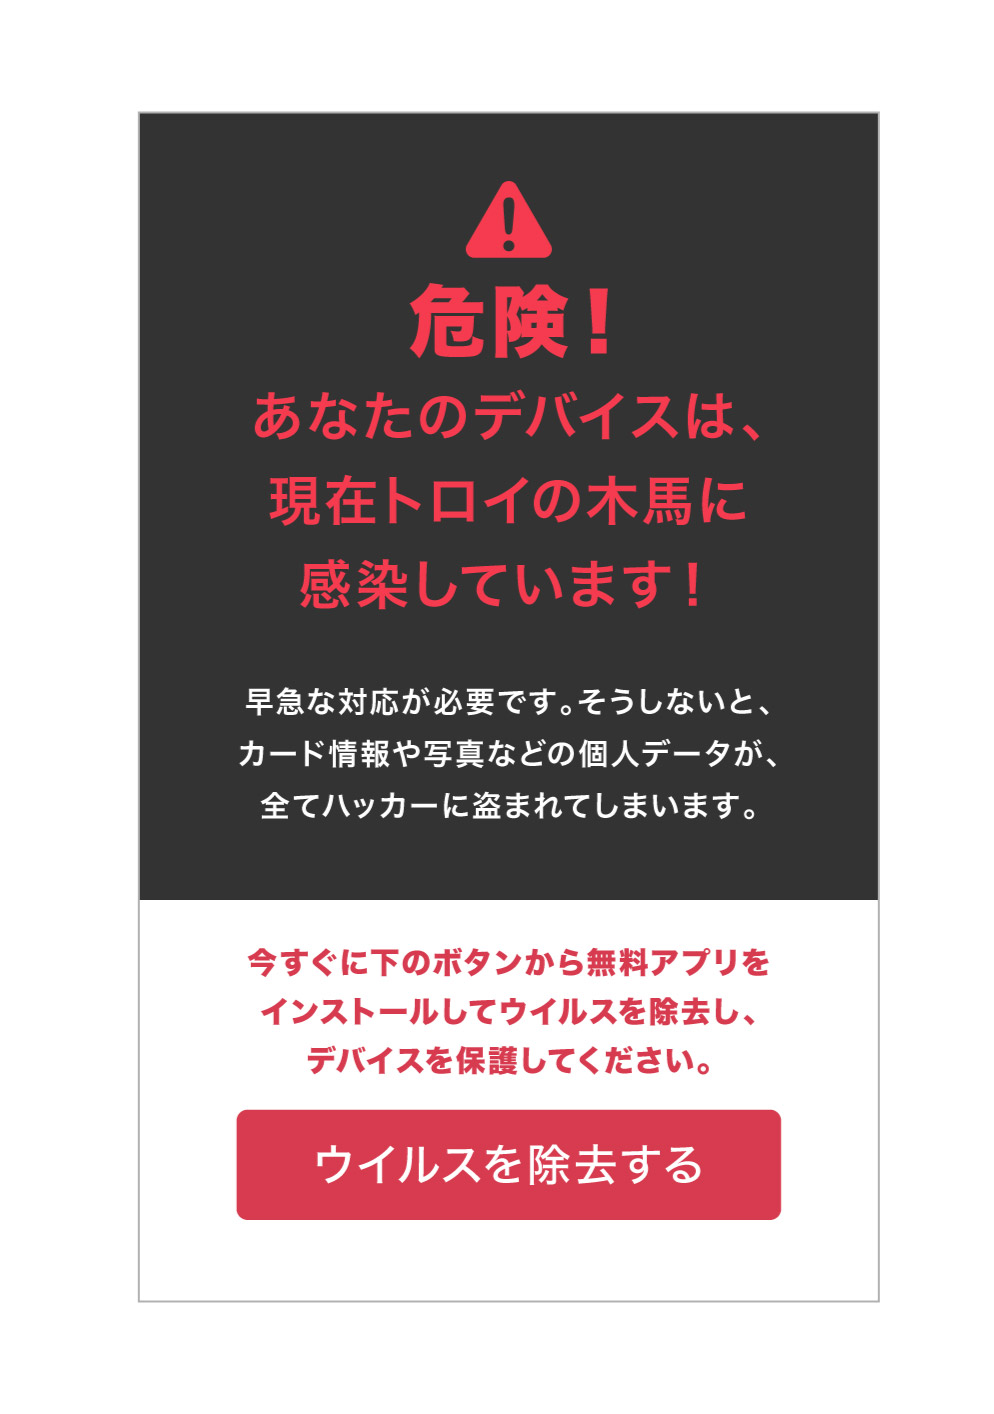
SNSや知恵袋などのQ&Aサイトで毎日無数に投稿されているのが、「パソコンからピーという爆音が鳴り、マイクロソフトのサポート窓口へ電話しろと表示されて画面が消せない」「スマホが激しく振動してカウントダウンが始まった」という悲痛な相談です。
現場検証の結果、こうしたケースの実に99%以上は「偽警告(スケアウェア/サポート詐欺)」であり、実際に端末がトロイの木馬に乗っ取られているわけではありません。悪意あるWeb広告(不正広告)をクリックした際、攻撃者が仕掛けた特殊なWebページへとリダイレクトされている状態に過ぎないのです。
では、なぜブラウザの「閉じる」ボタンを押しても警告画面が消えない理由が生じるのでしょうか。技術的な種明かしをすれば、攻撃者はHTML5の全画面表示機能(フルスクリーンAPI)を強制的に起動させ、JavaScriptを用いてブラウザを閉じようとするマウス操作をブロックする無限ループ処理を走らせています。画面上に見えているWindowsやMacのツールバー、ブラウザの枠組みそのものが、巧妙に描画された「ただの画像や偽装UI」であるため、どこをクリックしても閉じられない錯覚に陥る仕掛けです。
この手口が狙っているのは、システムの破壊ではなく人間の認知バイアスと焦燥感の悪用です。社会心理学で言う「恐怖喚起コミュニケーション」を用い、大音量のアラート音、赤と黒を基調とした威圧的な画面、刻一刻と減っていくタイマーによって利用者の冷静な判断力を奪います。そして「マイクロソフト認定技術者」といった権威ある名称を騙る電話番号へ自ら電話をかけさせ、遠隔操作ソフト(AnyDeskやTeamViewerなど)を正規にインストールさせた上で、高額なサポート契約料や電子マネーを騙し取るのが詐欺グループの真の狙いです。
トロイの木馬スマホ偽警告の場合も構造は全く同じです。「カレンダーに勝手にウイルス通知が登録される」「ブラウザを開くたびにウイルス検出と表示される」といったトラブルは、不正なWebサイトで「通知の許可」を誤ってタップしてしまった結果、ブラウザのプッシュ通知機能が悪用されているだけであり、OSの中枢にマルウェアが潜んでいるわけではありません。
【データ比較】脅威の種類別リスクと被害規模の実態
一口に「トロイの木馬」や「サイバー脅威」と言っても、画面上に脅し文句を並べるだけの偽警告から、国家規模のサイバースパイが用いる潜伏型ツールまで危険度のグラデーションは大きく異なります。以下の比較表は、各種攻撃の危険度、侵入実態、および2026年時点の被害傾向をまとめた客観データです。
| 脅威の種別 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| ブラウザ偽警告 (サポート詐欺型) | IPAへの相談件数は年間数千件規模で推移。金銭被害は1件あたり3万〜50万円(電子マネーやクレカ決済)。 | 端末自体の感染率は0%。 ブラウザ上の演出のみ。 | 実害は心理的誘導による金銭詐取。タスク強制終了で即座に解決可能。 |
| 情報窃取型 (インフォスティーラー) | ダークウェブでの売買価格は1アカウントあたり数百円〜数千円。2025年以降、企業の認証情報流出の主因に。 | ブラウザ保存パスワード、暗号資産ウォレットの盗難率90%以上。 | 画面には何も表示されない。二次被害で銀行口座不正送金やSNS乗っ取りが発生。 |
| 侵入型バックドア (RAT:遠隔操作) | 潜伏期間の中央値は30日〜90日間。気づかぬうちに踏み台(ボットネット)化される割合が増加。 | システム権限の完全掌握(管理者権限奪取)。 | 最悪のシナリオ。カメラ盗撮、ファイル暗号化、他社への攻撃加担に直結する。 |
| スマホ不正プロファイル・不正アプリ | SMS(スミッシング)経由の偽配送アプリ等。連絡先やSMS認証コードの自動転送被害が頻発。 | Androidの野良APKで多発、iOSでは構成プロファイル悪用型が散見。 | 二要素認証をすり抜けられる致命的リスク。公式ストア以外からの導入は厳禁。 |
一般に知られていない盲点とネットの誤解|「セキュリティソフトで万全」の落とし穴
セキュリティに関するネット上の言説には、長年信じ込まれてきた危険な思い込みがいくつも存在します。被害を最小限に食い止めるためには、まずこれらの固定観念を正しくアップデートしなければなりません。
最大の誤解は、「有名なセキュリティ対策ソフトを入れていれば、トロイの木馬を100%防げる」という神話です。もちろん、信頼できるセキュリティソフト対策は防御の第一線として不可欠ですが、過信は禁物です。
近年確認されている攻撃手法では、OSに元から備わっている正規の管理コマンドやスクリプト実行エンジン(WindowsのPowerShellやWMIなど)を悪用する「環境寄生型(Living off the Land:LotL)」攻撃が一般化しています。新たな不正プログラムファイルを端末内に保存せず、メモリ上だけで悪意あるコードを展開する「ファイルレスマルウェア」の場合、ファイルスキャン型のウイルス対策ソフトの網の目をすり抜けてしまうケースが報告されています。
また、「MacやiPhoneは設計上安全だからトロイの木馬には感染しない」という言説も完全に過去のものです。世界的なシェア拡大に伴い、macOSを標的とした情報窃取マルウェアが確認されているほか、iOSに対しても「構成プロファイル」を不正にインストールさせて社内ネットワークへ侵入する高度な手口が流通しています。どのプラットフォームであっても、ユーザー自身が管理者権限のパスワードを入力したり、プロファイルのインストールを承認したりしてしまえば、システム防壁はいとも容易く突破されてしまいます。

【決定版】感染が疑われる際のトロイの木馬駆除方法と2026年最新サイバー攻撃手口への備え
もしパソコンやスマートフォンに異常な挙動が見られ、実際にマルウェアが入り込んだ疑いがある場合、パニックにならず以下の手順で対処を進める必要があります。初動のわずかな遅れが、被害の拡大を決定づけます。
ステップ1:通信回線の即時物理切断
画面の異常や不審な通信に気づいた瞬間、最優先で行うべきは「ネットワークの切断」です。Wi-Fi機能を物理スイッチや設定から即座にオフにし、有線LANケーブルが接続されている場合は物理的に引き抜きます。外部のC2サーバーとの通信を遮断することで、情報の外部送出や遠隔操作による追加マルウェアの投下を物理的に停止させます。
ステップ2:ブラウザ起因の偽警告画面の強制終了
画面がロックされて閉じられない場合は、キーボードの「Ctrl + Alt + Delete」(Macは「Command + Option + Esc」)を押し、タスクマネージャーからブラウザ(Chrome、Edge、Safariなど)を選択して「タスクの終了」を強制実行します。ブラウザを再起動する際、「前回のセッションを復元しますか?」と尋ねられたら、必ず「いいえ(復元しない)」を選択してください。
ステップ3:オフライン環境での完全スキャン
通信を切断した状態のまま、導入済みのセキュリティソフトを起動し、クイックスキャンではなく全ドライブを対象とした「完全スキャン(フルスキャン)」を実施します。OS起動前の領域をチェックする「ブートタイムスキャン」機能が備わっている製品であれば、それを実行することで隠蔽されたモジュールを暴き出すことができます。確実なトロイの木馬駆除方法として有効です。
ステップ4:重要アカウントの認証情報変更と初期化の判断
インフォスティーラー型の侵入を受けた痕跡がある場合、感染端末からではなく安全が確認されている別の端末(家族のスマートフォンなど)から、GoogleやApple、ネットバンキング、主要SNSのパスワードを直ちに変更してください。その際、SMS認証だけでなく、ハードウェアセキュリティキーやFIDO2準拠の「パスキー」による二要素認証へ移行することが推奨されます。
管理者権限を完全に掌握された恐れがある、あるいはスキャン後も不審な動作が収まらない場合は、小手先の駆除ツールに頼るべきではありません。OSをクリーンインストールし、端末を工場出荷状態へ完全初期化することが、バックドアを確実に根絶する唯一の確実な処方箋となります。
【プロの結論】被害をゼロに抑え込む人と騙され続ける人の決定的な分岐点
サイバー攻撃の手口がAIによって自動化・先鋭化する現代において、被害に遭いやすい人と安全を維持できる人の差は、ITスキルの高低ではありません。それは「感情が揺さぶられた瞬間に手が止まるか、それとも画面の指示に従ってしまうか」という行動特性の差です。
攻撃者は常に「今すぐ対応しないとデータが消える」「法的な手続きに入る」といった言葉で心理的カウントダウンを仕掛けてきます。しかし、正規のOSやセキュリティベンダーが、利用者に恐怖を与える警告音を鳴らし、電話番号を提示して連絡を要求することは絶対にありません。「画面が騒ぎ立てたら偽物、静かに忍び寄るのが本物」という原則を胸に刻み、異常を感じたらいかなる指示にも従わず、まず通信を切って深呼吸すること。このシンプルな自衛の境界線こそが、あらゆる最新の攻撃からデジタル資産を守り抜く最大の防壁となります。
【トロイ の 木馬 ウイルス】に関するよくある質問(FAQ)
Q1:スマホの画面に「トロイの木馬が検出されました」とポップアップが出ました。本当に感染していますか?
A1:その画面のほぼ100%は偽警告(フェイクアラート)です。悪質な広告を経由して表示されただけのWebサイトであるため、端末自体は感染していません。表示されている電話番号への架電やアプリのダウンロードは絶対に行わず、ブラウザのタブを閉じて閲覧履歴とキャッシュを削除してください。
Q2:トロイの木馬は無料のウイルス対策ソフトでも検知・駆除できますか?
A2:既知のパターンに合致する一般的なトロイの木馬であれば、OS標準のセキュリティ機能(Windows Defenderなど)や定評ある無料ソフトでも検知・駆除が可能です。ただし、未知の亜種やメモリ上で動作する高度なファイルレス攻撃に対しては、振る舞い検知機能(EDR)やクラウド連動型の高度な有償セキュリティ対策ソフトの方が高い防御性能を発揮します。
Q3:パソコンがトロイの木馬に感染しているかどうかを自分で確かめる方法はありますか?
A3:タスクマネージャーを開き、CPUやメモリを過剰に消費している不審なプロセスが存在しないか確認してください。また、セキュリティソフトの完全スキャンを実施することに加え、ブラウザの拡張機能一覧に見覚えのないものが追加されていないか、起動時に自動実行されるスタートアッププログラムに見慣れない名称が登録されていないかを点検するのが有効な自己診断となります。
まとめ:デジタル主権を守るためのリテラシーと自己防衛
古典的な神話から名付けられたトロイの木馬は、現代のデジタル空間において最も身近で、かつ最も厄介な脅威として進化を続けています。派手な警告音で利用者を釣るサポート詐欺から、目に見えないところで資産情報を根こそぎ持ち去るインフォスティーラーまで、攻撃者のアプローチは多様化の一途を辿っています。
しかし、どれほど手口が巧妙化しようとも、「無警戒にファイルを開かない」「出所の不確かなアプリをインストールしない」「OSやソフトウェアのアップデートを怠らず脆弱性を塞いでおく」という基本原則の有効性が揺らぐことはありません。正しい知識を持ち、パニックを煽る仕掛けに対して冷静に対処することこそが、あなたの個人情報と大切な端末を確実に守る盾となります。 (出典: トロイ の 木馬 ウイルス(Yahoo!ニュース))
SEOライティングとマーケティング戦略の専門家。分かりやすい解説記事で定評があります。